Plugin gratuito para WordPress

Seguridad premium.
Coste cero.

Vigilante ofrece seguridad de calidad empresarial para WordPress completamente gratis. Sin versión premium, sin ventas cruzadas, sin funcionalidades bloqueadas tras muros de pago. Solo protección completa.

194
Funciones de seguridad
100%
Totalmente Gratis
0
Datos enviados a terceros

La seguridad gratuita ausente

La mayoría de plugins de seguridad prometen protección pero bloquean las funcionalidades importantes tras caros muros de pago.

⊘

Funciones de pago

Identificación en dos pasos, cabeceras de seguridad, monitorización de archivos... funcionalidades que deberían ser estándar son solo para premium.

⧗

Seguridad con retardo

Algunos plugins retrasan las reglas de firewall 30 días para usuarios gratuitos. Son 30 días de vulnerabilidades conocidas sin parchear.

€

Ventas ocultas

Constantes avisos para pasarte a premium, escaneos limitados, logs restringidos. Las versiones gratis están capadas para empujarte a pagar.

Comparativa de funciones gratuitas

Número de funcionalidades de seguridad disponibles en las versiones gratuitas

Vigilante
194
AIOS
69
Wordfence
48
Sucuri
32
Solid Security
28
SG Security
27

Vigilante ofrece 3,9 veces más funcionalidades gratis que Wordfence y 6,8 veces más que Solid Security

Ver comparativa completa (229 funciones)

Suite de seguridad completa

Doce módulos integrados que trabajan juntos para proteger tu WordPress desde todos los ángulos

01

Firewall

Bloquea SQL injection, XSS, inclusión de archivos y ataques de Traversal. Rate limiting, bloqueo de bots, gestión de IPs. Detección de la IP real del visitante tras proxy o Cloudflare. Listas de IPs permitidas y bloqueadas en IPv4 e IPv6 (exacta, CIDR, comodín). Whitelist y blacklist de User-Agent. Bloqueo opcional de acceso externo a wp-cron.php para frenar ataques DoS por cron-spam.

02

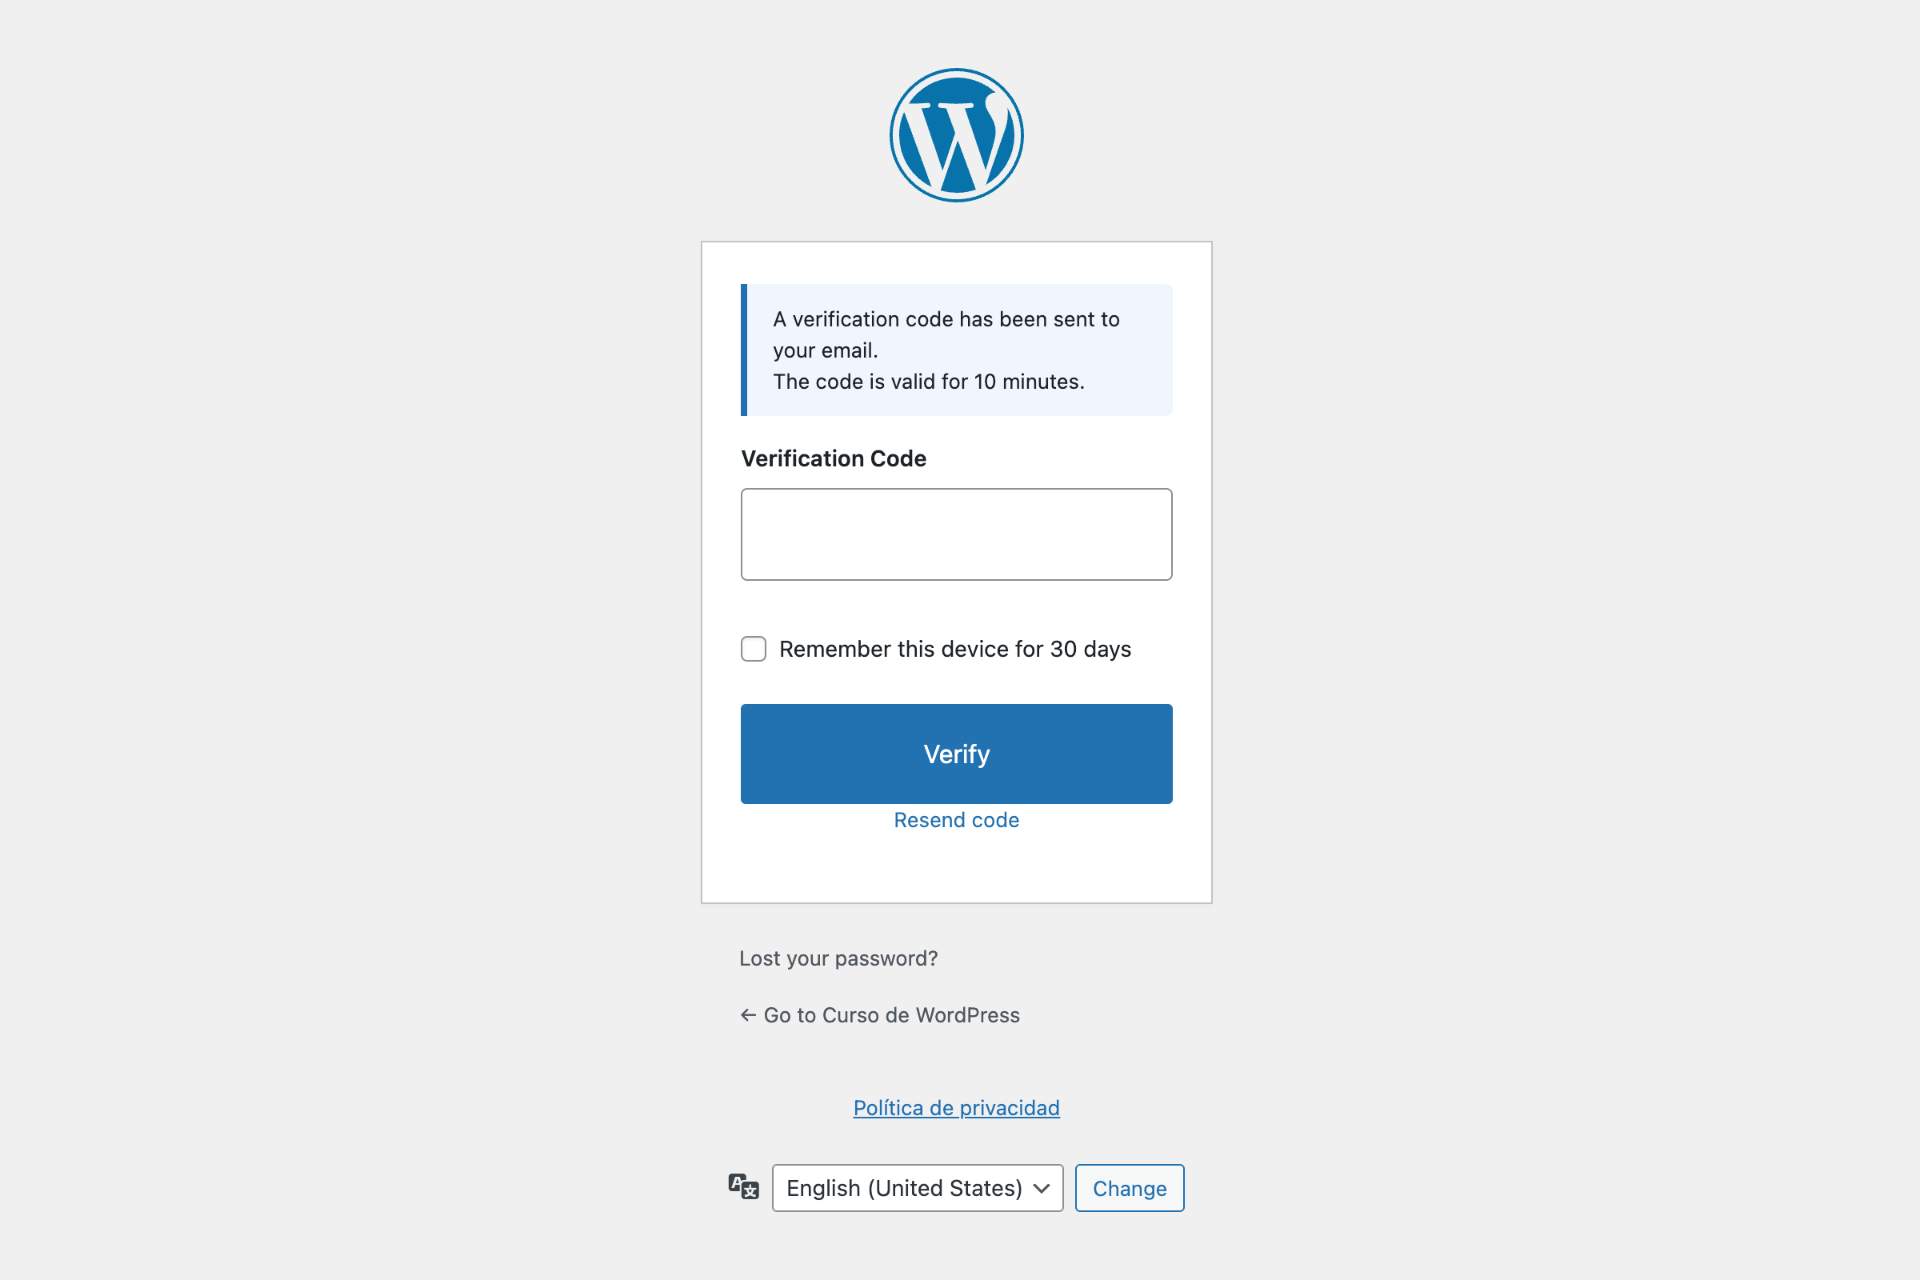
Identificacion 2FA

App autenticador (TOTP) o códigos por email. Configuración QR, códigos de respaldo, período de gracia. Dispositivos de confianza. Aplicación por perfiles. Reseteo admin.

03

Seguridad de login

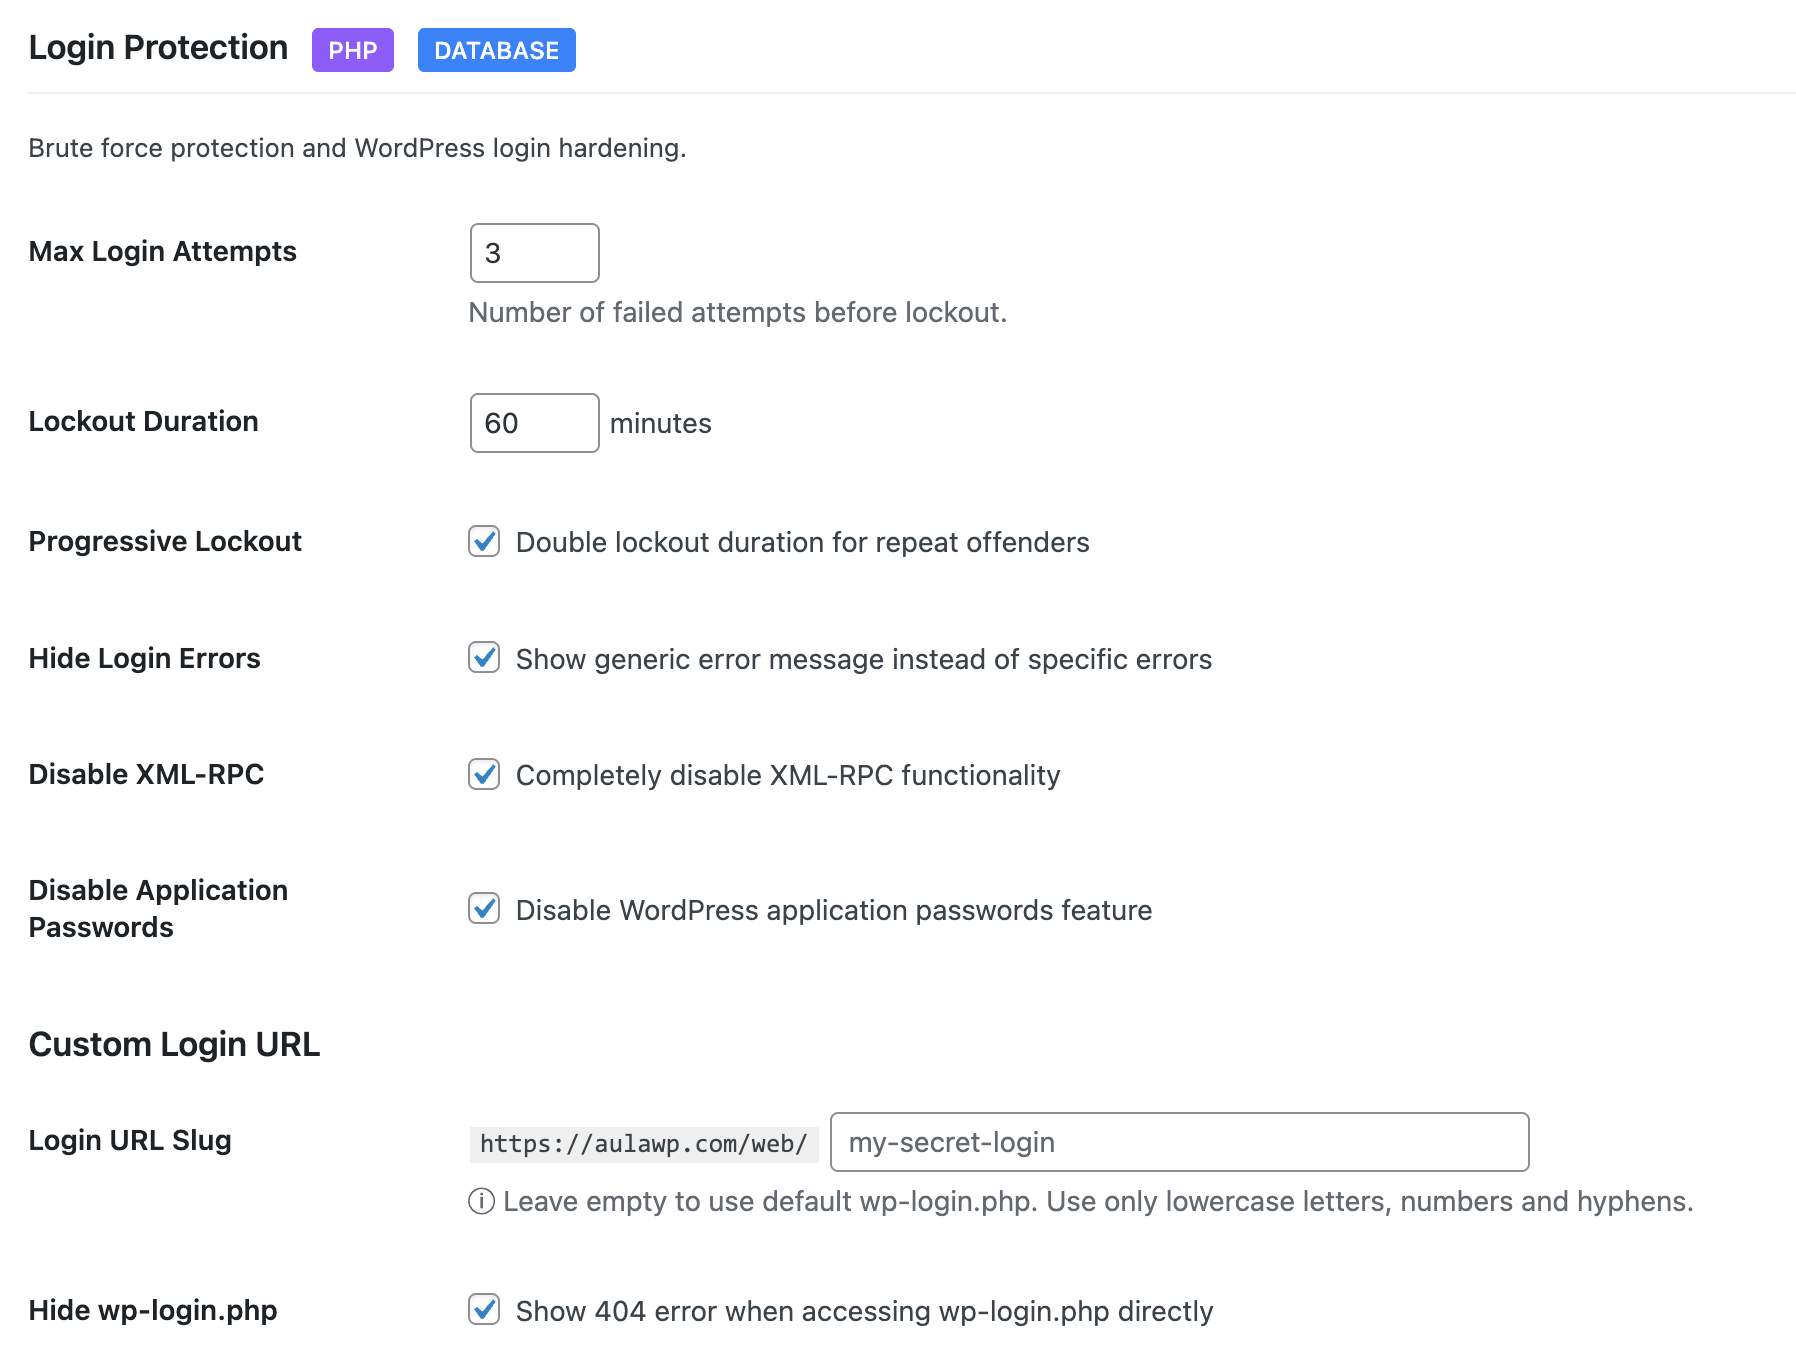
Protección ante ataques de fuerza bruta con bloqueos progresivos. URL de acceso personalizada. Control XML-RPC. Notificaciones de acceso. Seguimiento de intentos fallidos por IP.

04

Seguridad de usuarios

Política de contraseñas granular: activa cada requisito por separado, prohíbe el usuario dentro de la contraseña y aplícala por perfil. Caducidad de contraseñas con historial. Forzar reset de contraseña por perfil o individualmente. Límite de sesiones. Aprobación de registro y verificación email. Vigilancia de admins. Protección del nombre para mostrar.

05

Cabeceras HTTP

CSP con editor visual, modo report-only y compatibilidad con Gutenberg. HSTS, X-Frame-Options, Permissions Policy, COEP/COOP/CORP. Herramienta de pruebas integrada.

06

Integridad de archivos

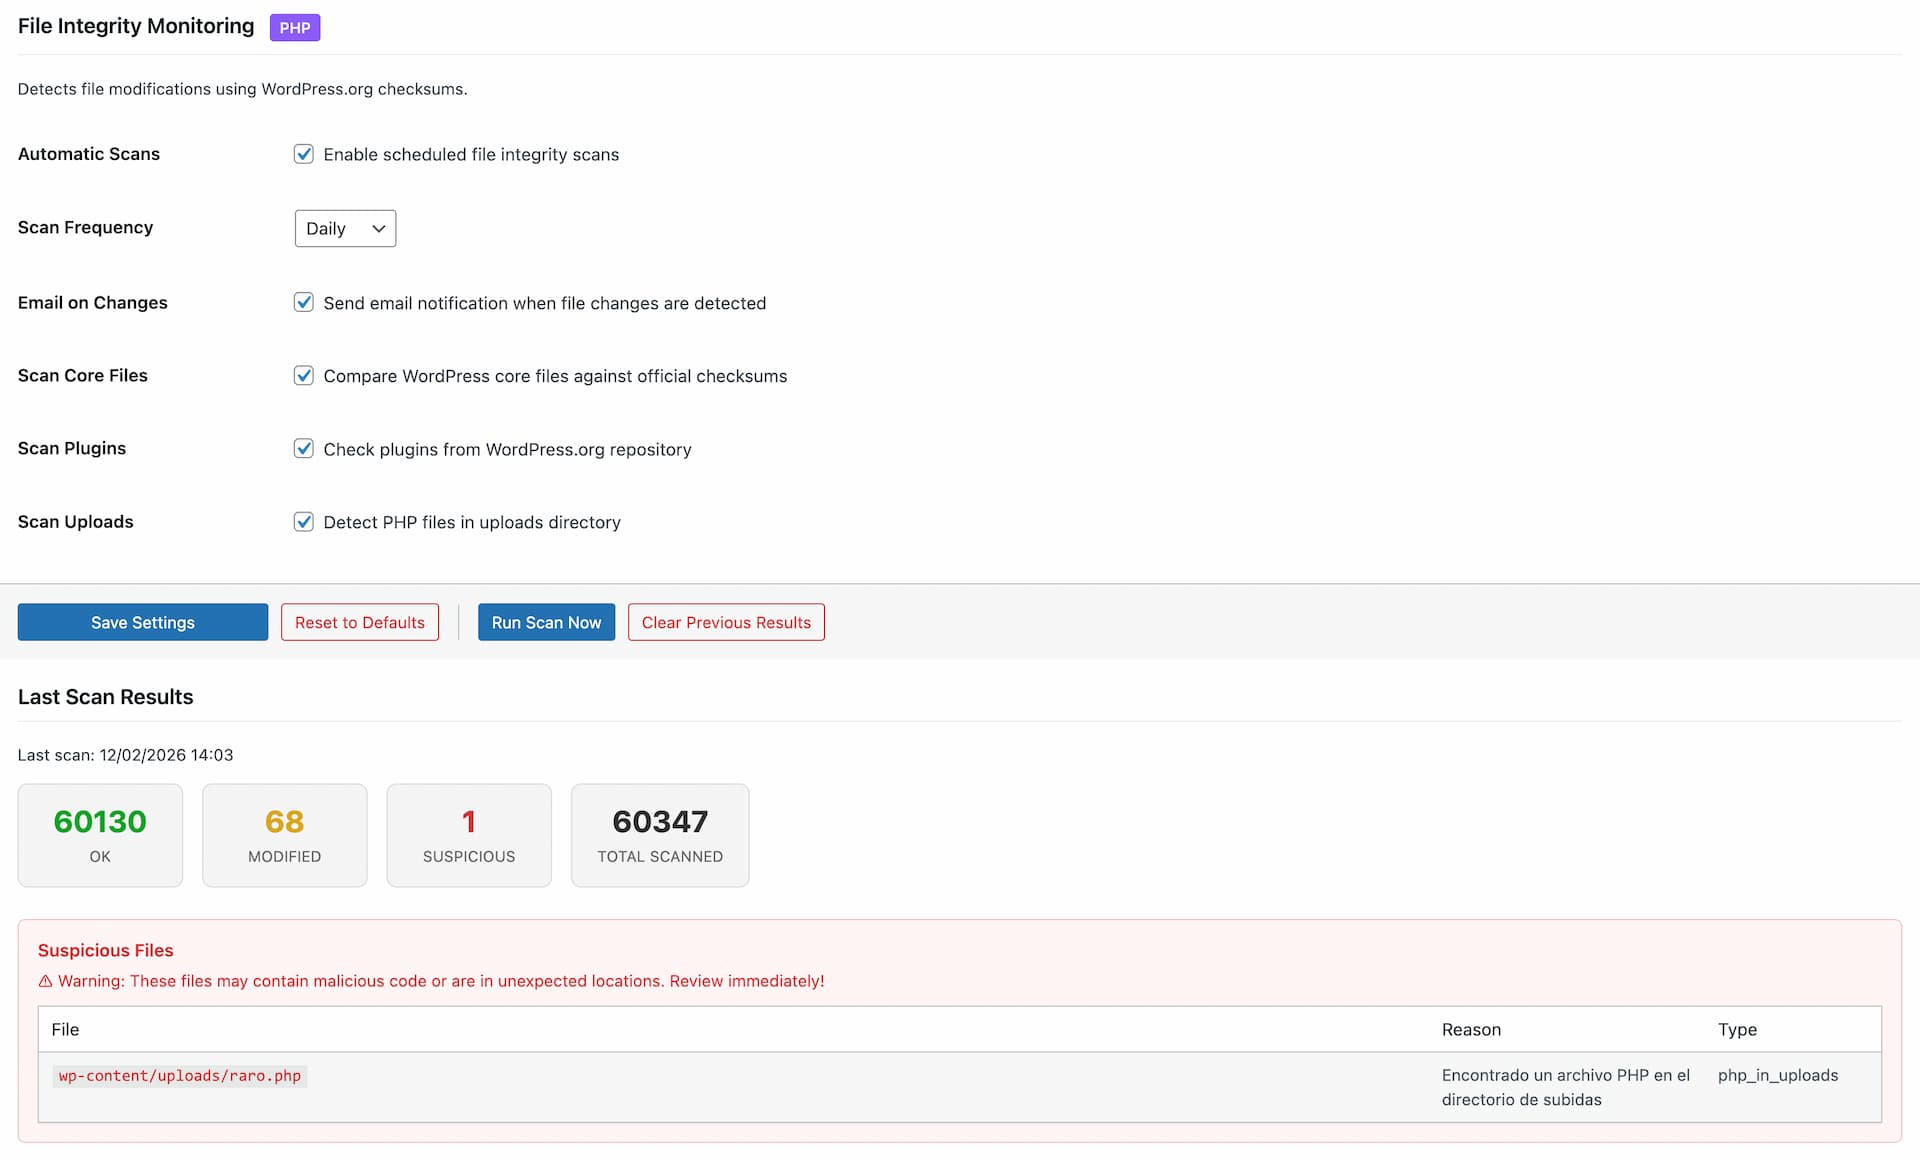
Vigilancia del core de WordPress, plugins y temas, que se vuelve a comprobar en cuanto termina una actualización y que arranca cada escaneo con la comprobación de autoprotección sobre los propios archivos de Vigilante. Comprobación de plugins cerrados o retirados. Monitorización de baseline para wp-config.php y .htaccess con vista de diferencias línea a línea. Análisis de código sospechoso a dos niveles. Alertas inmediatas e informes email en HTML.

07

Registro de actividad

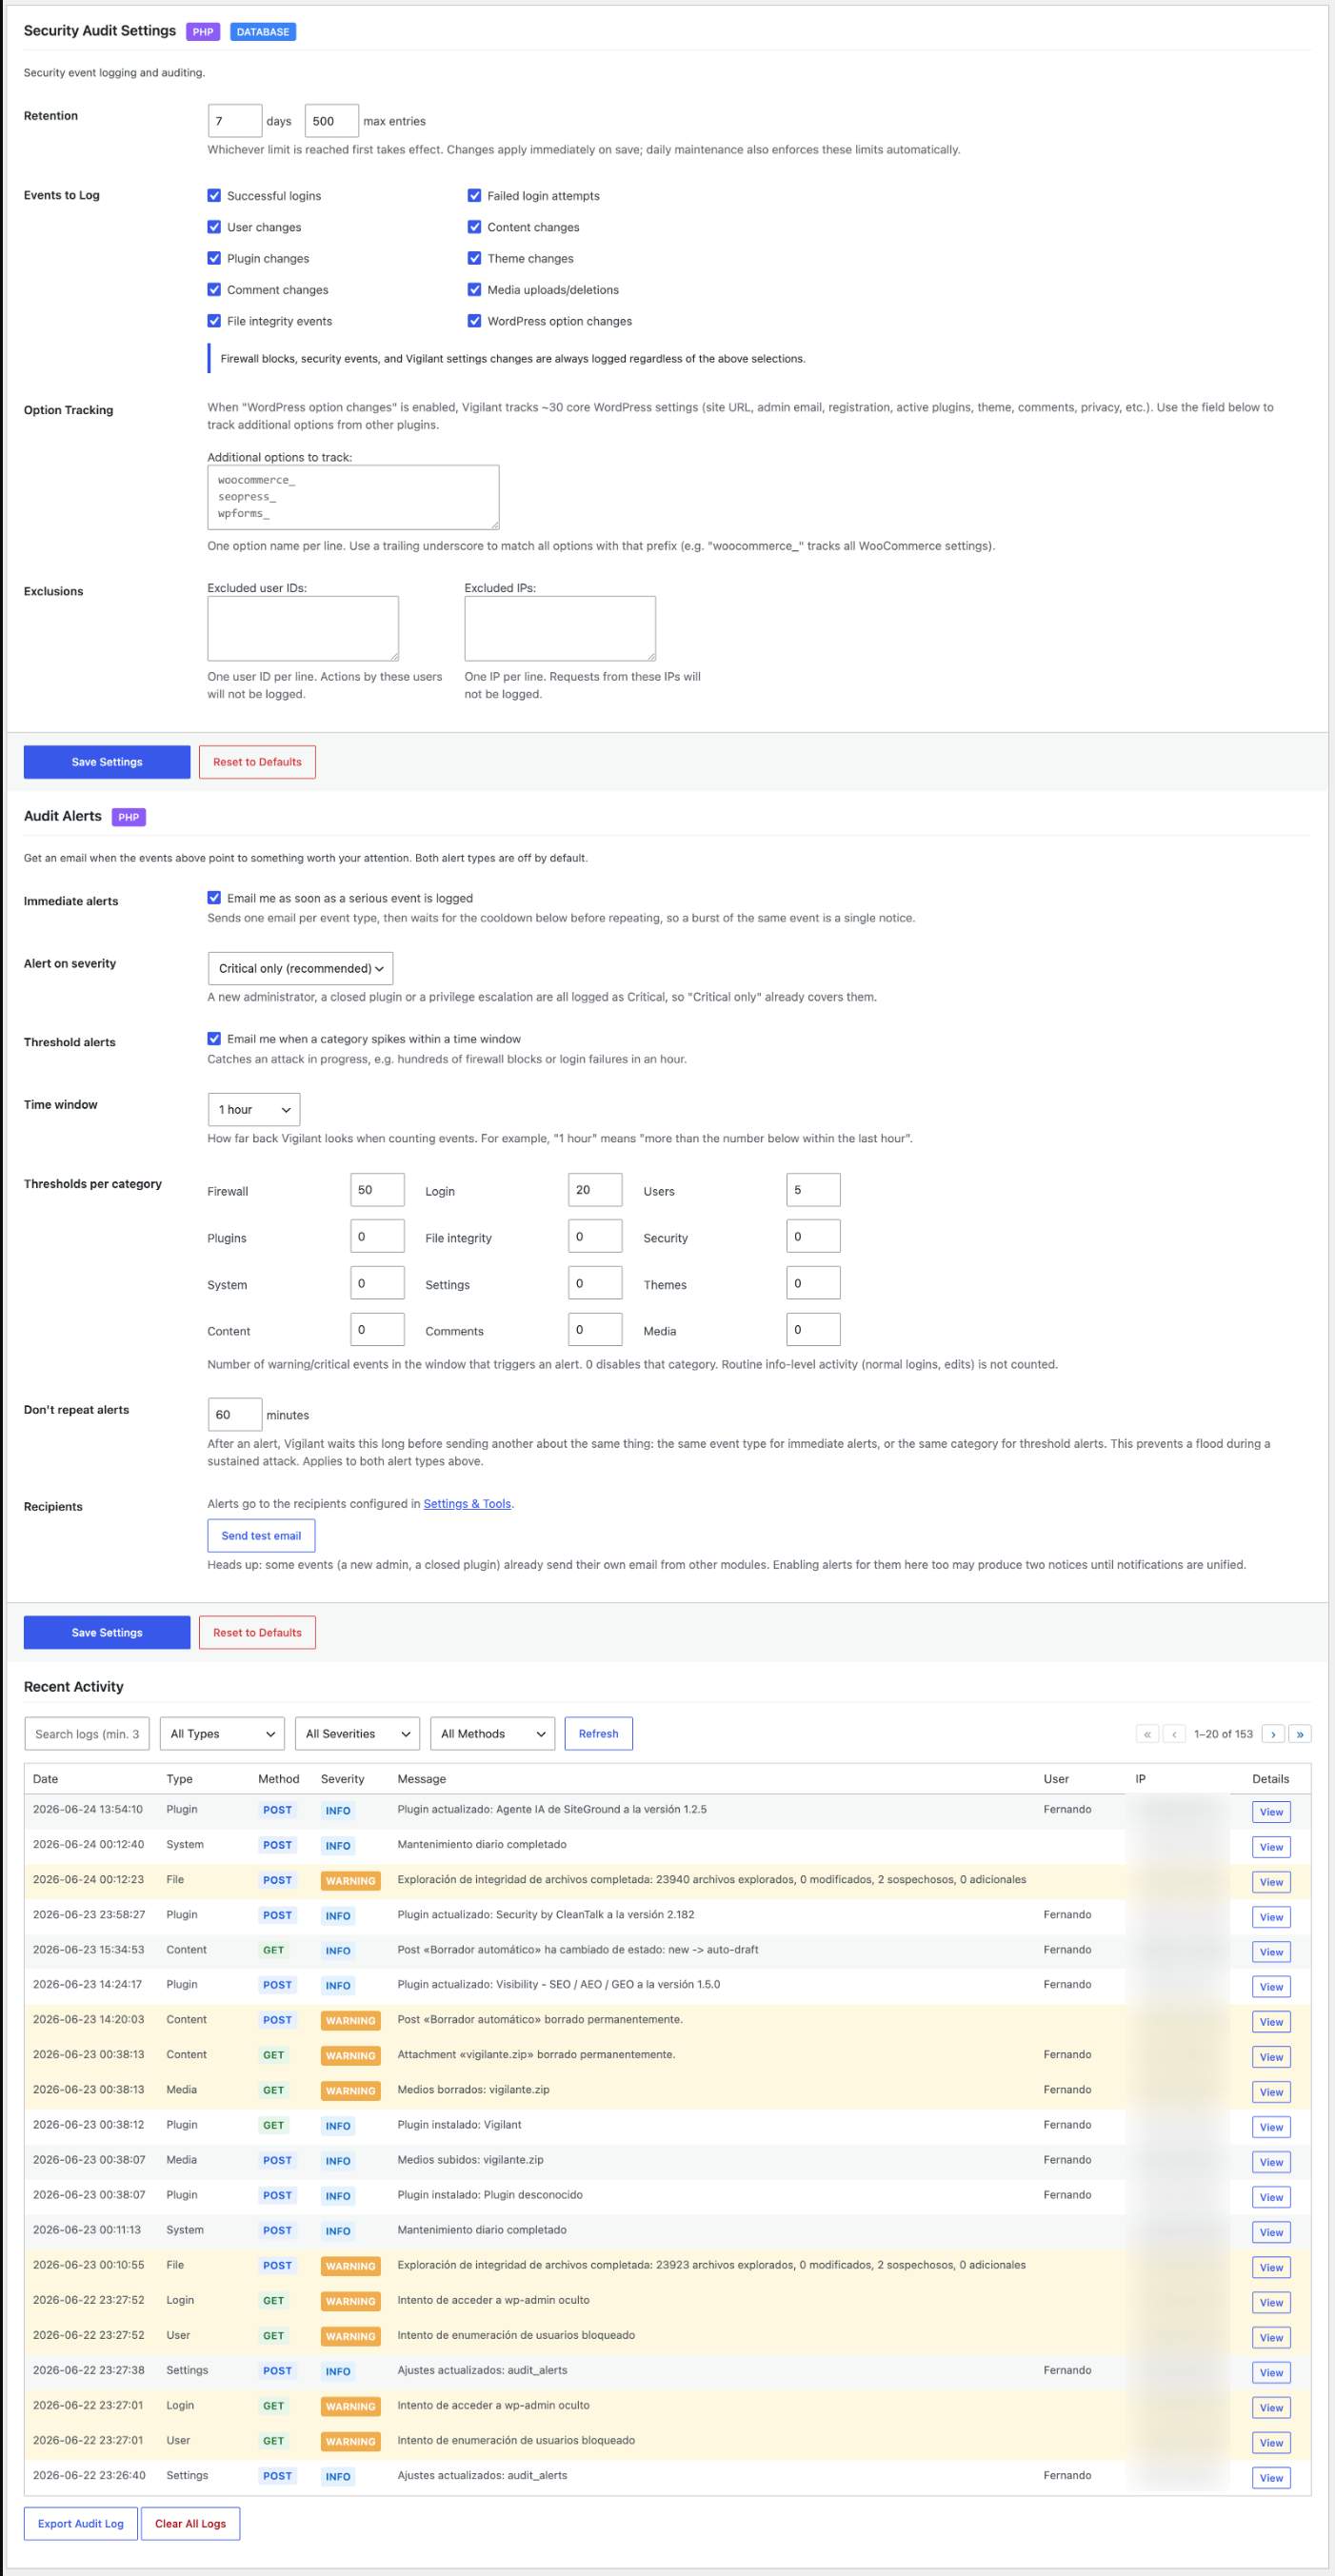
Registro de logins, cambios de usuarios, edición de contenido y activación de plugins. Método HTTP. Acciones rápidas al firewall. Consulta AbuseIPDB. Búsqueda por IP, user agent o usuario. Exportación CSV. Alertas de auditoría por email según la severidad, con umbrales de pico por categoría y enfriamiento anti-inundación.

08

Seguridad REST API

Tres modos de acceso: público, autenticado o completamente bloqueado. Bloqueo de enumeración de usuarios. Preajustes para WooCommerce, Contact Form 7 y Elementor.

09

Modo bajo ataque

Protección de emergencia con un clic: desafío JavaScript, rate limiting agresivo, restricción de métodos HTTP y desactivación automática a las 4 horas.

10

Seguridad de base de datos

Descarga copias de seguridad completas o parciales de la base de datos en ZIP con selección de tablas y cálculo de tamaño en tiempo real. Cambia el prefijo wp_ por defecto a uno aleatorio seguro con un clic.

11

Analizador de seguridad

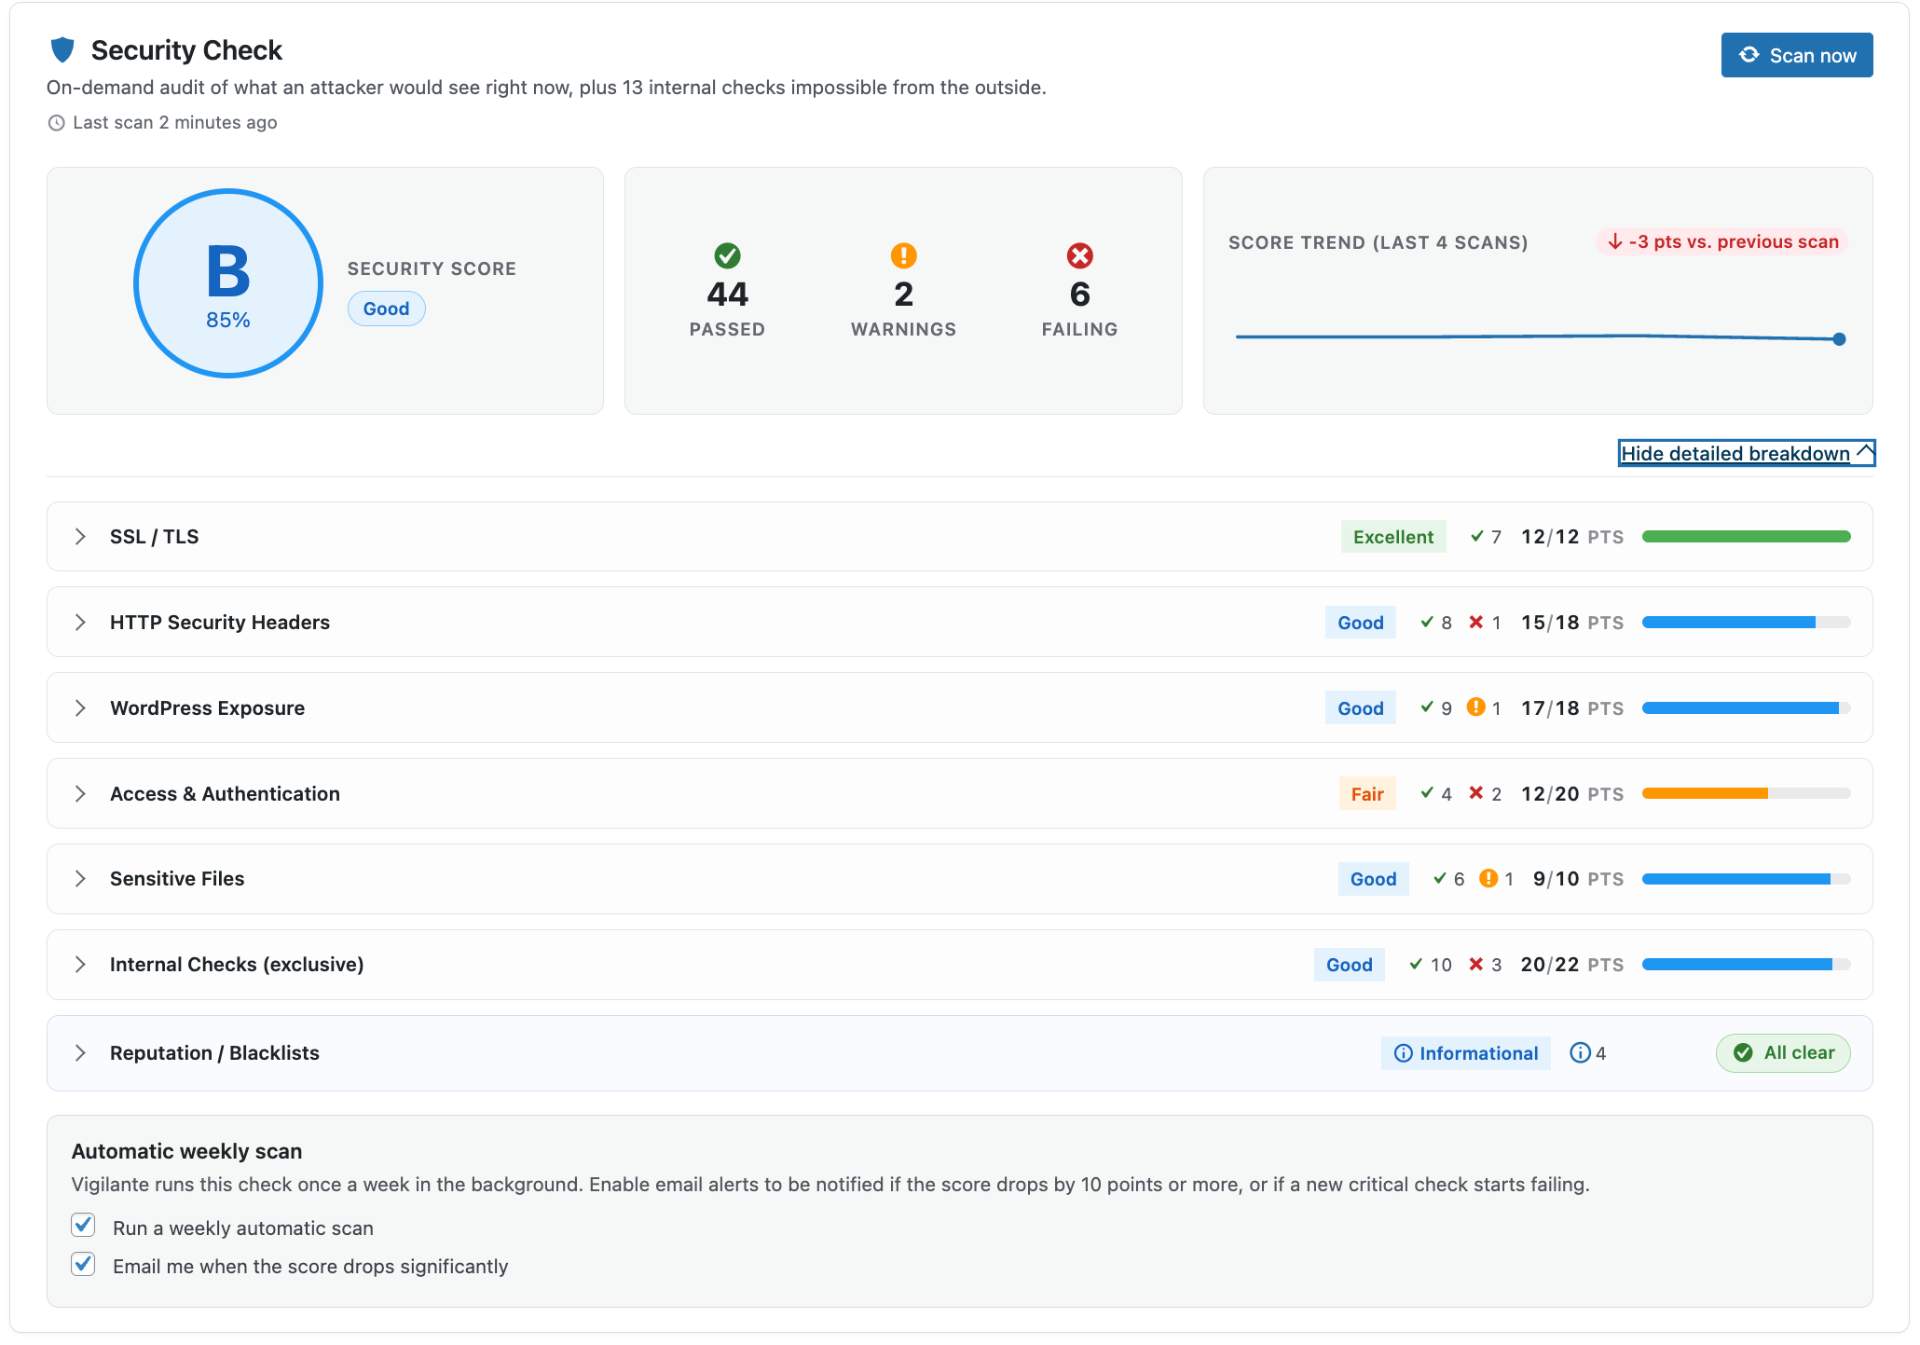
Auditoría de 0–100 con nota A–E. Más de 40 comprobaciones en 6 categorías, 14 de ellas internas, con la comprobación de autoprotección como la más pesada de todas y sin opción de desactivarla. Escaneo semanal con aviso si baja el score.

12

Autoprotección

Vigilante comprueba sus propios archivos contra tres referencias: los hashes SHA-256 que publica WordPress.org para la versión instalada, un manifiesto que viaja dentro del propio plugin y una huella de ese manifiesto guardada en tu base de datos. Lo hace en cada escaneo de integridad, después de cada actualización y una vez al día. Detecta archivos modificados, que faltan o que sobran, y cualquier intento de desactivar la propia comprobación. La reparación con un clic restaura los archivos limpios desde WordPress.org sin tocar tus ajustes, tus tablas ni tu registro.

Funcionalidades que nadie ofrece gratis

Estas capacidades son de pago o directamente no existen en otros plugins de seguridad para WordPress.

✓ Analizador de seguridad con más de 40 comprobaciones en 6 categorías y puntuación 0–100
✓ 14 comprobaciones internas exclusivas (PHP fin de vida, salts, 2FA, permisos de archivos, prefijo de tablas, plugins cerrados, etc.)
✓ Detección de plugins cerrados con motivo del cierre e ignorar por slug
✓ Comprobación de autoprotección contra tres referencias (checksums de WordPress.org, manifiesto firmado y huella en tu base de datos), sin opción de desactivarla
✓ Vigilante de tareas programadas que recrea y registra las tareas cron propias que alguien borre
✓ Reparación con un clic que restaura los archivos limpios desde WordPress.org sin tocar tus ajustes, tus tablas ni tu registro
✓ Escaneo semanal automático con aviso por email solo cuando el score baja de verdad
✓ Historial de 30 scans con gráfica sparkline y chip de variación
✓ Enlaces «Ir al ajuste» que saltan al campo exacto de Vigilante con pulso visual
✓ Comprobación de reputación vía DNS contra Spamhaus ZEN, Barracuda BRBL y SpamCop SCBL
✓ Alertas de auditoría por severidad del evento, con umbrales de pico por categoría (1/6/24 h) y enfriamiento anti-inundación
✓ Diagnóstico inteligente de cabeceras que detecta cuando están «configuradas pero no se sirven» por caché o CDN
✓ CSP completo con modo report-only y compatibilidad Gutenberg
✓ Políticas Cross-Origin (COEP, COOP, CORP)
✓ Permissions Policy (cámara, micro, geolocalización)
✓ Herramienta verificadora de compatibilidad CSP
✓ REST API con 3 modos + presets de plugins
✓ Bloqueos progresivos (escalado incremental)
✓ Límite de sesiones concurrentes con comportamiento configurable
✓ Caducidad de contraseñas con período de aviso e historial
✓ Política de contraseñas granular: activa cada requisito por separado
✓ Prohibir el nombre de usuario dentro de la contraseña
✓ 2FA compatible con RGPD (sin almacenar IPs)
✓ Corregir contenido mixto (scripts, estilos, adjuntos)
✓ Gestión de wp-config.php de seguridad desde el panel
✓ Sistema de backup automático con control de retención
✓ Modo bajo ataque con desafío JavaScript y verificación proof-of-work
✓ Cookies firmadas con HMAC para visitantes verificados
✓ Rate limiting de emergencia (30 req/min) con desactivación automática
✓ Escaneo del directorio raíz para detectar archivos PHP ajenos al core (vector de ataque habitual)
✓ Clasificación inteligente de .htaccess en el directorio de uploads
✓ Protección del nombre para mostrar contra la exposición del usuario de login
✓ Aviso de WP_DEBUG activo en el panel de seguridad con penalización de puntuación
✓ Forzar reset de contraseña por perfil o individualmente ante incidentes de seguridad
✓ Monitorización de configuración crítica con baseline — detecta cambios no autorizados en wp-config.php y .htaccess (hueco que dejan los checksums de WordPress.org)
✓ Vista de diferencias línea a línea con números de línea — el código inyectado es inmediatamente visible
✓ Flujo de aprobación por archivo — revisa las diferencias y aprueba cambios legítimos individualmente, registrado en la Auditoría de Seguridad
✓ Búsqueda instantánea de ajustes — encuentra cualquier opción en todas las pestañas con enlaces directos a la sección exacta
✓ Bloqueo opcional de acceso externo a wp-cron.php por .htaccess — corta el acceso directo HTTP y frena ataques DoS por cron-spam (para webs con cron real de servidor)
✓ Activación opcional de DISABLE_WP_CRON desde el panel — se complementa con el bloqueo .htaccess para una cobertura completa cuando tienes cron de servidor

Interfaz limpia e intuitiva

Un panel diseñado para ser comprensible, no complicado.

Panel de seguridad
Panel de seguridad con puntuación y controles de módulos
Widget del analizador de seguridad
Analizador de seguridad con puntuación 0–100, desglose por categoría y enlaces de arreglo
Autenticación en dos pasos
Ajustes de identificación en dos pasos
Seguridad de login
Seguridad de login y protección de fuerza bruta
Integridad de archivos
Resultados del escáner de archivos
Registro de actividad
Registro de actividad con filtros y exportación

Preguntas frecuentes

Sí. Las 194 funcionalidades están incluidas sin restricciones. No hay versión premium, no hay limitaciones, no hay período de prueba. Vigilante es completamente gratuito.
El analizador de seguridad es una auditoría bajo demanda integrada en el escritorio de WordPress. Ejecuta más de 40 comprobaciones repartidas en 6 categorías y devuelve una puntuación de 0 a 100 con nota A–E. A diferencia de los escáneres online, corre entero en tu servidor, así que puede hacer 14 comprobaciones internas que ninguna herramienta externa ve: estado de fin de vida de PHP, actualizaciones pendientes, plugins inactivos, plugins cerrados o retirados del repositorio de WordPress.org, permisos de archivos, salts por defecto, prefijo wp_ de tablas, usuario admin, administradores sin 2FA y más. El único tráfico externo son tres consultas DNS de reputación (Spamhaus, Barracuda, SpamCop) que puedes desactivar. Sin API keys, sin cuentas, sin enviar datos a nadie.
Una vez al día Vigilante consulta el API de plugins de WordPress.org para el slug de cada plugin instalado, activo o inactivo, y marca cualquiera que el equipo del repositorio haya cerrado. Los cierres suelen significar malware activo, una vulnerabilidad sin parchear, una infracción de directrices o un compromiso de cadena de suministro, y mientras tanto tu web sigue ejecutando el código afectado hasta que lo desinstalas. Vigilante también hace seguimiento de estado, así que si wp.org oculta los metadatos por completo (el 404 típico de takedowns por Security Issue) el plugin se marca igualmente como retirado. Los plugins cerrados aparecen en una subsección propia de Integridad de archivos con fecha y motivo del cierre, se registran en la Auditoría de seguridad con severidad crítica, se incluyen en el email de informe del escáner de integridad, y bajan la puntuación del Analizador de seguridad. Los plugins que nunca han estado en el repositorio de WordPress.org (premium, custom) se ignoran sin avisar, y puedes silenciar slugs concretos que aún no puedes desinstalar con la opción de ignorar por slug.
Cada escaneo de integridad arranca con una comprobación de autoprotección que verifica los archivos de Vigilante contra tres referencias: los checksums SHA-256 que publica WordPress.org para la versión instalada, un manifiesto que viaja dentro del plugin y una huella de ese manifiesto guardada en la base de datos. También se ejecuta después de cada actualización, incluida una hecha subiendo un zip, y una vez al día si nada más lo ha comprobado en las últimas 24 horas. No hay ajuste para desactivarla, porque un plugin de seguridad al que se le puede decir que deje de vigilar su propio código tiene un interruptor cuyo único usuario real es quien acaba de cambiarle los archivos. Un hallazgo crítico siempre manda un email, al margen del informe de Integridad de archivos y de su ajuste de notificaciones, y con un clic puedes restaurar los archivos limpios desde WordPress.org sin tocar tus ajustes, tus tablas ni tu registro.
Las alertas de auditoría te avisan por email en cuanto algo en tu web merece tu atención, y vienen desactivadas. Las alertas inmediatas saltan ante eventos graves según su severidad: un nuevo administrador, un plugin cerrado o una escalada de privilegios se registran como críticos y se envían al momento. Las alertas por umbral vigilan un pico de eventos de aviso o críticos en una categoría (firewall, login, usuarios, plugins, integridad de archivos y más) dentro de una ventana de 1, 6 o 24 horas, ignorando la actividad informativa rutinaria. Un enfriamiento por evento y por categoría agrupa una tormenta de eventos en un solo aviso en vez de inundarte el buzón, y un botón de email de prueba confirma que los mensajes te llegan.
Creemos que la seguridad no debería ser un lujo. Vigilante está creado por Ayuda WordPress, una comunidad WordPress que lleva más de 20 años ayudando a usuarios. Ofrecemos servicios de mantenimiento profesional para quienes necesitan soporte personalizado.
No. Vigilante está optimizado para un buen rendimiento. El firewall usa patrones eficientes, las consultas de base de datos se cachean con transients, y las reglas de .htaccess se ejecutan a nivel de servidor antes de que PHP se cargue.
Aunque Vigilante funciona de forma independiente, ejecutar varios plugins de seguridad puede causar conflictos. Recomendamos probar en un entorno de staging primero si necesitas combinar soluciones de seguridad.
Sí. Vigilante incluye ajustes de compatibilidad para WooCommerce. El módulo de seguridad REST API permite automáticamente los endpoints de WooCommerce, y el firewall no bloqueará las conexiones de pasarelas de pago.
El modo bajo ataque es una función de emergencia que activas con un solo clic cuando tu sitio está siendo atacado. Obliga a cada visitante no verificado a superar un desafío JavaScript antes de acceder a tu web. Los bots y scripts automatizados quedan bloqueados por completo, mientras que los navegadores reales lo resuelven en segundos. También activa rate limiting agresivo, bloquea métodos HTTP inseguros, cierra XML-RPC y REST API, y se desactiva automáticamente a las 4 horas. Los usuarios con sesión iniciada, las páginas de administración y los cron jobs nunca se ven afectados.
Todas las modificaciones de seguridad se revierten automáticamente. Las reglas de .htaccess se eliminan, las constantes de wp-config.php se restauran a sus valores originales, y las tareas programadas se borran. Tu web vuelve a su estado anterior a Vigilante.
Accede a tu web vía FTP/SFTP y renombra la carpeta del plugin para desactivarlo temporalmente, o borra las filas de la tabla vigilante_login_attempts para tu dirección IP en la base de datos.
Solo si tu hosting tiene cron real de servidor (una tarea programada del sistema que llama a wp-cron.php cada cierto tiempo). Vigilante añade dos protecciones opcionales y desactivadas por defecto: el bloqueo .htaccess en Firewall → Protección de archivos corta el acceso externo directo a wp-cron.php y frena los ataques DoS por cron-spam, y el ajuste DISABLE_WP_CRON en Hardening de WordPress evita que WordPress lance el cron desde las visitas de página. Actívalas juntas cuando tengas cron de servidor configurado, porque si no lo tienes las tareas programadas (publicación de entradas, copias de seguridad, actualizaciones automáticas) dejarán de funcionar.
Vigilante funciona en servidores Apache y LiteSpeed (para funciones de .htaccess). El firewall basado en PHP y todas las demás funciones funcionan en cualquier servidor incluyendo Nginx. Requiere WordPress 6.2+ y PHP 7.4+.

Creado por Fernando Tellado

Vigilante es un proyecto de Ayuda WordPress, la mayor comunidad de WordPress en español, creada por Fernando Tellado, que lleva más de 20 años ayudando a usuarios de WordPress con tutoriales, guías y plugins.

Creamos herramientas que resuelven problemas reales. Sin florituras, sin suscripciones innecesarias, sin recopilar tus datos. Plugins que funcionan y punto.

¿Necesitas ayuda profesional con tu WordPress? Nuestro equipo ofrece servicios de mantenimiento para que tú te centres en lo tuyo.

+20
Años con WordPress
194
Funciones de seguridad
100%
Gratuito
0
Datos compartidos con terceros

Recursos de AyudaWP.com

Parte de una familia de plugins

Vigilante se basta solo, pero estos plugins gratuitos del mismo autor le vienen de perlas. Cada uno va a lo suyo, así que nada se solapa ni se duplica.

Empieza a protegerte hoy mismo

Instala Vigilante en menos de un minuto. Es gratis, no requiere cuenta, y tus datos nunca salen de tu servidor.